Fraude à la carte SIM (SIM swap) : comment un numéro détourné contourne l’authentification bancaire
6
min
•
09.10.2026

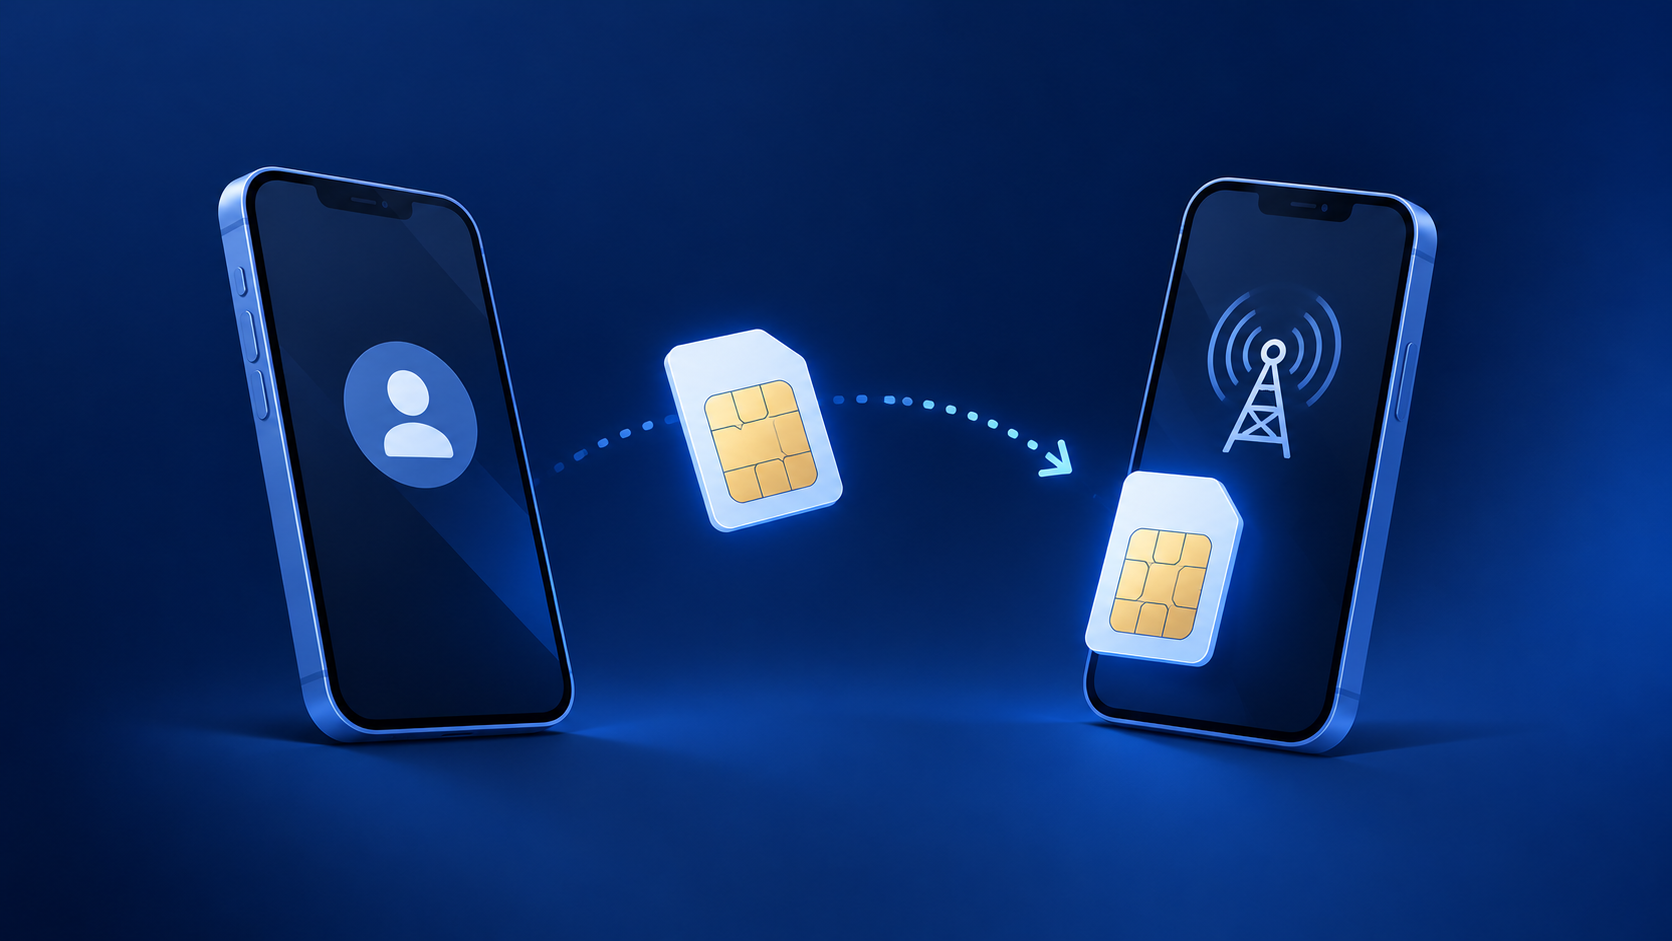
En bref : le SIM swap consiste à faire transférer le numéro de téléphone d'une victime vers une carte SIM contrôlée par le fraudeur. Une fois la ligne détournée, tous les codes de confirmation envoyés par SMS arrivent chez l'attaquant, qui réinitialise les mots de passe et valide les virements. L'attaque ne casse aucun chiffrement : elle exploite la procédure de duplicata ou de portabilité d'un opérateur. Et depuis 2025, les tribunaux français font payer les 2 maillons de la chaîne : le 25 novembre 2025, le tribunal judiciaire de Paris a condamné une banque et un opérateur à se partager le remboursement. Pour une banque, la parade ne se joue plus au moment du litige, mais avant l'opération, en vérifiant si la SIM associée au numéro a changé récemment.
Le SIM swap, c'est quoi exactement
L'ANSSI définit le SIM swapping comme une technique d'ingénierie sociale visant à transférer le numéro de téléphone d'une victime vers une carte SIM contrôlée par l'attaquant, afin de contourner les authentifications reposant sur SMS ou appels vocaux.
Le point important tient en une phrase : rien n'est piraté au sens technique. Pas de faille, pas de code cassé, pas de malware sur le téléphone de la victime. Le fraudeur convainc simplement un opérateur de lui donner la ligne de quelqu'un d'autre.
Le déroulé type se joue en 3 temps.
1. La collecte. Le fraudeur réunit un dossier sur sa cible : état civil, date de naissance, adresse, adresse e-mail, nom de l'opérateur. Ces éléments viennent de fuites de données, de réseaux sociaux, ou d'un appel de hameçonnage préalable. Dans certains cas, l'information vient de l'intérieur : en juillet 2025, la presse a rapporté la mise en examen d'un alternant d'une grande banque française soupçonné d'avoir extrait les données de 50 clients ayant servi à des SIM swaps, pour un préjudice évoqué de plus d'un million d'euros. L'instruction est en cours et la présomption d'innocence s'applique.
2. Le détournement de la ligne. Le fraudeur se présente comme le titulaire, invoque la perte ou le vol du téléphone, et obtient une nouvelle SIM ou le transfert du numéro. L'ancienne carte est désactivée au même instant. La victime perd le réseau, souvent sans comprendre pourquoi.
3. La prise de contrôle. Avec le numéro, le fraudeur réinitialise les mots de passe de la messagerie, puis de l'espace bancaire, et reçoit tous les codes de validation. C'est une prise de contrôle de compte classique, à ceci près que le facteur de possession censé la bloquer est précisément ce qui a été volé.
Entre la perte de réseau et le premier virement, il peut ne s'écouler que quelques minutes.
Les 3 formes de détournement de ligne
Sous le même nom se cachent 3 mécanismes différents, qui ne mettent pas en cause les mêmes acteurs. La distinction compte, parce qu'elle détermine qui a manqué à quoi.
Le duplicata de SIM
Le fraudeur obtient une nouvelle carte SIM auprès de l'opérateur d'origine : en boutique, par le service client, via l'espace client ou, comme dans une affaire jugée par la cour d'appel d'Amiens le 23 octobre 2025, via une borne interactive. Le numéro ne change pas d'opérateur, seule la carte physique change de mains.
La portabilité frauduleuse
Le fraudeur récupère le code RIO de la victime et fait porter le numéro chez un opérateur receveur. C'est le scénario de l'affaire jugée par le tribunal judiciaire de Paris le 25 novembre 2025 : la ligne d'une abonnée de 82 ans a été portée chez un autre opérateur sans son consentement, avant 16 964 € de virements frauduleux.
La mécanique est d'autant plus efficace que la réglementation française organise une portabilité rapide et gratuite. Le RIO s'obtient en appelant le 3179, le portage intervient sous 3 jours ouvrables, et l'abonné ne s'adresse qu'à l'opérateur receveur. La décision ARCEP n° 2022-2148 impose aux opérateurs d'informer l'abonné qu'il doit réagir s'il n'est pas à l'origine de la demande, mais aucun texte ne détaille la vérification d'identité à exiger à l'appui d'un RIO. C'est le juge civil, pas le régulateur, qui a comblé ce vide.
Le détournement d'eSIM
L'eSIM supprime l'étape physique. Un profil se télécharge à distance et s'active en quelques instants, ce qui raccourcit d'autant la fenêtre d'attaque. Une étude présentée à la conférence USENIX Security en août 2025 relève que la facilité de gestion à distance rend les eSIM particulièrement exposées au SIM swapping, et documente plusieurs failles dans l'écosystème de provisionnement. Fin août 2026, une alerte de la gendarmerie reprise par la presse soulignait que 3 informations suffisent parfois à amorcer l'attaque : nom, date de naissance, adresse e-mail.
Pourquoi la banque est en première ligne
Le SIM swap n'a de valeur pour un fraudeur que parce qu'un numéro de mobile sert de clé d'accès à des comptes. Et dans l'écosystème des paiements, le SMS reste très largement le canal du code à usage unique.
L'Observatoire de la sécurité des moyens de paiement l'avait identifié dès 2023 : dans ses recommandations sur le remboursement des opérations frauduleuses, il range l'émission d'une nouvelle carte SIM par l'opérateur téléphonique parmi les facteurs de compromission d'une solution d'authentification forte de type SMS renforcé. Autrement dit, le régulateur sait que ce facteur de possession peut changer de mains sans que la banque le voie.
Le contexte global, lui, ne se détend pas. La fraude aux moyens de paiement en France a atteint 1,241 milliard d'euros en 2025, en hausse de 3,8 %, dont 516 millions d'euros de fraude par manipulation, selon le rapport 2025 de l'Observatoire publié le 9 septembre 2026.
De son côté, Cybermalveillance.gouv.fr a assisté plus de 500 000 victimes en 2025, avec une hausse de 45 % des demandes liées au piratage de compte et de 170 % de celles liées à la fraude au virement.
Un point mérite d'être dit clairement, parce qu'il structure tout le sujet : aucune statistique publique française ne mesure spécifiquement le SIM swap.
Ni l'Observatoire, ni Cybermalveillance.gouv.fr, ni l'ANSSI, ni l'ARCEP n'en font une catégorie de comptage. Le phénomène est cité comme technique, jamais mesuré comme volume. À l'international, la seule série chronologique officielle exploitable vient du FBI : 971 plaintes et 17,4 millions de dollars de pertes en 2025, en baisse sur 3 ans aux États-Unis. Europol, dans son IOCTA publié le 29 avril 2026, cite le SIM swapping parmi les capacités de groupes anglophones comme Scattered Spider et LAPSUS$, et signale la vente d'outils de contournement d'OTP sur les places de marché criminelles.
L'absence de mesure n'est pas une bonne nouvelle. Elle signifie qu'un établissement ne peut pas calibrer son exposition sur une statistique de place : il doit la mesurer sur ses propres incidents.
Qui paie ? Ce que la justice a tranché en 2025
C'est le vrai basculement de ces 18 derniers mois. 3 décisions dessinent une doctrine assez nette.
Cour de cassation, chambre commerciale, 15 janvier 2025 (n° 23-13.579). Lorsque la responsabilité d'un prestataire de services de paiement est recherchée pour une opération non autorisée, seul s'applique le régime des articles L. 133-18 à L. 133-24 du code monétaire et financier. Pas de recours au droit commun, donc pas de partage de responsabilité à 50 % comme l'avait fait une cour d'appel. L'arrêt ne porte pas sur un SIM swap, mais il fixe le terrain de jeu : c'est tout ou rien, selon que la banque démontre ou non la négligence grave du client.
Cour d'appel d'Amiens, 23 octobre 2025 (n° 23/05055). La cour juge qu'être victime d'un SIM swap ne démontre aucune imprudence du client : cela révèle le mode opératoire des fraudeurs. Et elle pose une règle que toute direction des risques devrait avoir en tête : lorsque le prestataire choisit de ne pas recourir à l'authentification forte, il doit en assumer le risque sans pouvoir invoquer la négligence grave. La banque a été condamnée à rembourser 22 465 €. L'appel en garantie contre l'opérateur a en revanche été rejeté, faute de preuve d'une faute concrète de sa part.
Tribunal judiciaire de Paris, 25 novembre 2025 (n° 23/09531). La décision la plus structurante. La banque est condamnée au remboursement intégral de 16 964 €, le tribunal écartant l'argument selon lequel la validation technique d'une opération suffirait à prouver qu'elle a été librement et consciemment autorisée par le client.
Surtout, l'opérateur est condamné à supporter la moitié du remboursement, pour manquement à son obligation de vérification d'identité lors de la portabilité, le tribunal retenant un lien de causalité direct entre ce manquement et les virements frauduleux.
La leçon pour un établissement financier est double. D'une part, l'authentification forte ne protège plus mécaniquement de la charge du remboursement si le facteur de possession a pu être détourné. D'autre part, le recours contre l'opérateur devient possible, mais il suppose de pouvoir documenter précisément la chronologie : date du changement de SIM, date de la connexion, date de l'opération. Sans cette trace, le recours tombe.
Détecter le SIM swap avant l'opération
Toute la question est là : comment une banque peut-elle savoir qu'une ligne vient de changer de mains, sans accès au système de l'opérateur ?
L'API SIM Swap des opérateurs
C'est la réponse la plus directe, et elle existe. Dans le cadre de l'initiative GSMA Open Gateway et de la standardisation CAMARA, les opérateurs exposent une API SIM Swap qui répond à une question unique : la SIM associée à ce numéro a-t-elle changé au cours des N dernières heures ?
Chez Orange France, l'implémentation est documentée publiquement. L'appel se fait sur un point d'entrée /check, avec 2 paramètres : le numéro au format international et un maxAge exprimé en heures, de 1 à 2160, soit jusqu'à 90 jours de profondeur. La réponse est un simple booléen. Aucune donnée personnelle ne transite, et le point d'entrée qui renverrait la date exacte du changement n'est volontairement pas ouvert en France, pour des raisons de confidentialité. La base légale retenue pour les institutions financières est l'intérêt légitime au titre de la prévention de la fraude.
2 précisions utiles avant de bâtir un projet dessus.
- L'antériorité française est réelle. Dès 2019, plusieurs opérateurs français proposaient déjà, via l'association de place AF2M devenue AFMM, un contrôle multi-opérateurs du changement récent de SIM. Ce que 2024 et 2025 apportent, c'est la standardisation du format et l'élargissement du périmètre.
- La disponibilité n'est pas uniforme. Les 4 opérateurs français ont annoncé en décembre 2024 le déploiement conjoint des API SIM Swap, Number Verification et KYC Match, avec une cible de lancement commercial au premier semestre 2025. À ce jour, l'implémentation documentée publiquement est celle d'Orange. À l'échelle européenne, l'API SIM Swap reste nettement moins déployée que Number Verification. Une couverture partielle se gère, à condition de l'avoir prévue dans la logique de décision.
Le mode le plus intéressant opérationnellement n'est pas l'interrogation ponctuelle mais l'abonnement : l'établissement est notifié lorsqu'un changement de SIM survient sur un numéro de son portefeuille, sans avoir à interroger à chaque opération.
Les signaux complémentaires
L'API SIM Swap répond à une question précise, pas à toutes. Un dispositif robuste la combine avec d'autres signaux.
- Le changement d'appareil. Une API distincte, DeviceSwap, détecte qu'une SIM a été transférée vers un autre terminal physique. SIM swap et device swap ne se recouvrent pas : la première regarde la carte, la seconde l'appareil.
- L'empreinte d'appareil et le comportement. Nouvel appareil, nouveau navigateur, géolocalisation incohérente, vitesse de saisie inhabituelle, enchaînement atypique d'actions dans l'espace client : ce sont ces signaux qui distinguent un client qui a changé de téléphone d'un fraudeur qui vient de prendre la main.
- La vélocité sur les bénéficiaires. Ajout d'un bénéficiaire suivi d'un virement immédiat vers un IBAN jamais vu, souvent fractionné sur plusieurs opérations dans la même journée.
- Le délai de latence volontaire. Imposer une période de prudence après un changement de SIM détecté, pendant laquelle les opérations sensibles basculent sur un autre canal de validation, reste la parade la plus simple et la plus efficace.
Un point de vigilance juridique français
Tous les signaux télécoms ne relèvent pas du même régime. La CNIL s'est prononcée le 15 juillet 2025 sur le contrôle de l'existence d'un appel en cours pendant l'utilisation d'une application bancaire, un signal utile contre la fraude au faux conseiller. Sa position : cet accès relève de l'article 82 de la loi Informatique et Libertés et suppose le consentement de la personne, car il n'est pas strictement nécessaire à la fourniture du service. Le refus ne peut pas bloquer l'accès à l'application, seulement limiter les fonctions exposées à la fraude, et la durée de conservation est encadrée.
Un constat pratique en découle : l'API SIM Swap, qui ne renvoie qu'un booléen et se fonde sur l'intérêt légitime, est bien plus simple à déployer que la détection d'appel en cours. Ce n'est pas un détail de conformité, c'est un critère d'arbitrage de roadmap.
Construire une parade qui tient
3 chantiers, dans cet ordre.
Sortir progressivement du SMS comme facteur unique. Le SMS reste utile comme canal de notification. Comme preuve de possession sur une opération sensible, il repose sur un élément qu'un tiers peut faire changer de mains à votre insu. Les alternatives existent déjà : authentification par application, clés et passkeys résistantes au hameçonnage, vérification silencieuse du numéro côté réseau. Et à horizon fin 2027, l'obligation faite aux banques d'accepter le portefeuille européen d'identité ouvre une autre voie, puisque le facteur de possession migre alors de la carte SIM vers un élément sécurisé de l'appareil. Nous détaillons ce calendrier dans notre article sur eIDAS 2.0 et l'obligation 2027 pour les banques.
Brancher le signal opérateur sur le moteur de décision, pas à côté. Un contrôle SIM Swap qui vit dans un outil séparé, consulté après coup par un analyste, n'évite aucune fraude. Le signal n'a de valeur que s'il entre dans le score au moment de l'opération, avec un seuil et une règle d'orientation définis à l'avance.
Documenter la chronologie, systématiquement. C'est la condition du recours contre l'opérateur et la preuve de votre diligence devant le régulateur. Chaque décision doit conserver les signaux consultés, le résultat du contrôle, l'horodatage et l'issue. Ces exigences rejoignent celles que nous développons dans notre guide pour choisir un service de détection de fraude à l'identité.
Côté opérateur, le chantier est symétrique et la jurisprudence de novembre 2025 lui en a rappelé l'enjeu : renforcer la vérification d'identité au moment du duplicata et de la portabilité, exactement comme elle se renforce aujourd'hui à la souscription. C'est le même mouvement de fond que celui décrit dans notre article sur la vérification d'identité imposée aux opérateurs télécom.
En conclusion
Le SIM swap est une fraude de procédure, pas une fraude technique. Elle prospère parce qu'une ligne mobile peut changer de mains rapidement, et parce que des systèmes de paiement continuent de traiter un numéro de téléphone comme une preuve de possession. Les décisions de 2025 ont déplacé la charge : la banque qui n'a pas vu le changement de SIM paie, et l'opérateur qui n'a pas vérifié l'identité peut payer avec elle.
La bonne nouvelle, c'est que le signal existe, qu'il est standardisé, qu'il ne transporte aucune donnée personnelle et qu'il tient dans un appel d'API. Reste à le brancher au bon endroit : dans la décision, avant l'opération. Pour voir comment ce type de signal se combine à l'analyse d'appareil et de comportement dans un score unique, planifiez une démo.
FAQ
Qu'est-ce que le SIM swapping ?
C'est une fraude par ingénierie sociale qui consiste à faire transférer le numéro de téléphone d'une victime vers une carte SIM contrôlée par l'attaquant. Le fraudeur se fait passer pour le titulaire auprès de l'opérateur, obtient un duplicata de SIM ou une portabilité, puis intercepte les codes de confirmation envoyés par SMS pour prendre le contrôle des comptes e-mail et bancaires.
Comment savoir qu'on est victime d'un SIM swap ?
Le signe le plus caractéristique est une perte brutale et inexpliquée du réseau mobile, le téléphone affichant « aucun réseau » ou « appels d'urgence uniquement » alors que la couverture est normale. Viennent souvent ensuite des notifications de changement de mot de passe non sollicitées. Il faut contacter immédiatement son opérateur et sa banque, sans attendre de comprendre l'origine de la panne.
Qui est responsable en cas de virement frauduleux après un SIM swap ?
En France, le régime applicable est celui des articles L. 133-18 et suivants du code monétaire et financier : la banque rembourse l'opération non autorisée, sauf si elle démontre une négligence grave du client. La cour d'appel d'Amiens a jugé le 23 octobre 2025 qu'être victime d'un SIM swap ne caractérise pas en soi une imprudence du client. Et le 25 novembre 2025, le tribunal judiciaire de Paris a condamné l'opérateur à supporter la moitié du remboursement, pour défaut de vérification d'identité lors de la portabilité.
L'authentification forte protège-t-elle du SIM swap ?
Pas lorsqu'elle repose sur un code reçu par SMS. Le facteur de possession est alors la ligne mobile, précisément ce que l'attaque détourne. L'Observatoire de la sécurité des moyens de paiement range d'ailleurs l'émission d'une nouvelle carte SIM parmi les facteurs de compromission d'une authentification de type SMS renforcé. Les facteurs liés à l'appareil, comme une application d'authentification ou une passkey, ne sont pas transférables par ce biais.
Comment une entreprise peut-elle détecter un SIM swap avant une opération ?
En interrogeant l'API SIM Swap exposée par les opérateurs dans le cadre de GSMA Open Gateway et de la standardisation CAMARA. Elle répond par oui ou non à la question : la SIM associée à ce numéro a-t-elle changé au cours des N dernières heures, jusqu'à 90 jours d'historique chez Orange France. Aucune donnée personnelle ne transite. Combinée à l'analyse d'appareil, de comportement et de vélocité, cette information permet de basculer les opérations sensibles sur un autre canal de validation pendant une période de prudence.
Sources : ANSSI / CERT-FR, Panorama de la cybermenace 2025 (CERTFR-2026-CTI-002) ; Observatoire de la sécurité des moyens de paiement, rapport 2025 (Banque de France, 9 septembre 2026) et recommandations sur les modalités de remboursement des opérations de paiement frauduleuses (16 mai 2023) ; Cour de cassation, chambre commerciale, 15 janvier 2025, n° 23-13.579 ; cour d'appel d'Amiens, 23 octobre 2025, n° 23/05055 ; tribunal judiciaire de Paris, 25 novembre 2025, n° 23/09531 ; ARCEP, décision n° 2022-2148 du 6 décembre 2022 ; Cybermalveillance.gouv.fr, rapport d'activité 2025 ; FBI IC3, 2025 Internet Crime Report ; Europol, IOCTA 2026 ; GSMA Open Gateway et projet CAMARA (API SIM Swap et DeviceSwap) ; Orange Developer, documentation API Sim Swap France 1.0 ; CNIL, contrôle de l'existence d'un appel en cours pendant l'utilisation d'une application bancaire (15 juillet 2025) ; Motallebighomi et al., eSIMplicity or eSIMplification?, USENIX Security Symposium, août 2025.
Détectez la prise de contrôle de compte
Meelo croise les signaux d'appareil, de comportement et d'identité pour repérer une prise de contrôle de compte avant qu'une opération sensible ne parte. Une décision en 2 à 5 secondes, documentée et auditable, qui laisse passer vos clients légitimes